2021. 4. 17. 카테고리 AWS 읽는시간 4분 API Gateway with Lambda 목적 API Gateway의 기초적인 사용법 확인 API Gateway에 Lambda를 연결하여 동작 확인 HTTP GET Parameter(매개변수) 전송과 응답 확인 두 개의 Lambda Function을 생성하여 Root·Resource Page에 각각 적용하기 계속 읽기
2021. 4. 17. 카테고리 AWS 읽는시간 7분 Access S3, DynamoDB with Lambda 목표 AWS Lambda를 이용해 AWS S3, DynamoDB 이벤트에 반응하기 Test Event 사용해서 효율성 높이기 계속 읽기
2021. 4. 17. 카테고리 AWS 읽는시간 2분 S3 object encryption 2023년 1월 5일 이후 업로드 되는 모든 오브젝트는 자동으로 암호화된다(SSE-S3) 관련정보 S3 암호화 방식은 총 4가지가 존재한다 SSE-S3 (Server-Side Encryption with Amazon S3): AWS에서 키를 관리한다. 암호화 키 소유권은 AWS S3에 있다. SSE-C (Server-Side Encryption with Customer-Provided Keys): 고객이 제공하는 암호화 키를 사용해 데이터를 암호화 한다. 암호화키는 암호화 및 복호와에 모두 사용된다(대칭키) SSE-KMS (Server-Side Encryption with AWS Key Management Service): KMS 마스터키는 AWS KMS 서비스에서 관리된다. 암호화 키의 소유권이 고객에게 있다. DSSE-KMS (Dual-layer Server-Side Encryption with AWS KMS): AWS KMS 키를 사용해 두 겹의 AES-256 암호화를 적용한다. 규제 준수 요건이 높은 환경에서 사용된다. 암호화 방식에 따라 오브젝트 업로드 명령 옵션이 상이하다 SSE-S3 (default) aws s3 cp <object> s3://<bucket>/<key> SSE-C aws s3 cp <object> s3://<bucket>/<key> --sse-c AES256 --sse-c-key <encryption-key> SSE-KMS aws s3 cp <object> s3://<bucket>/<key> --sse aws:kms --sse-kms-key-id 계속 읽기
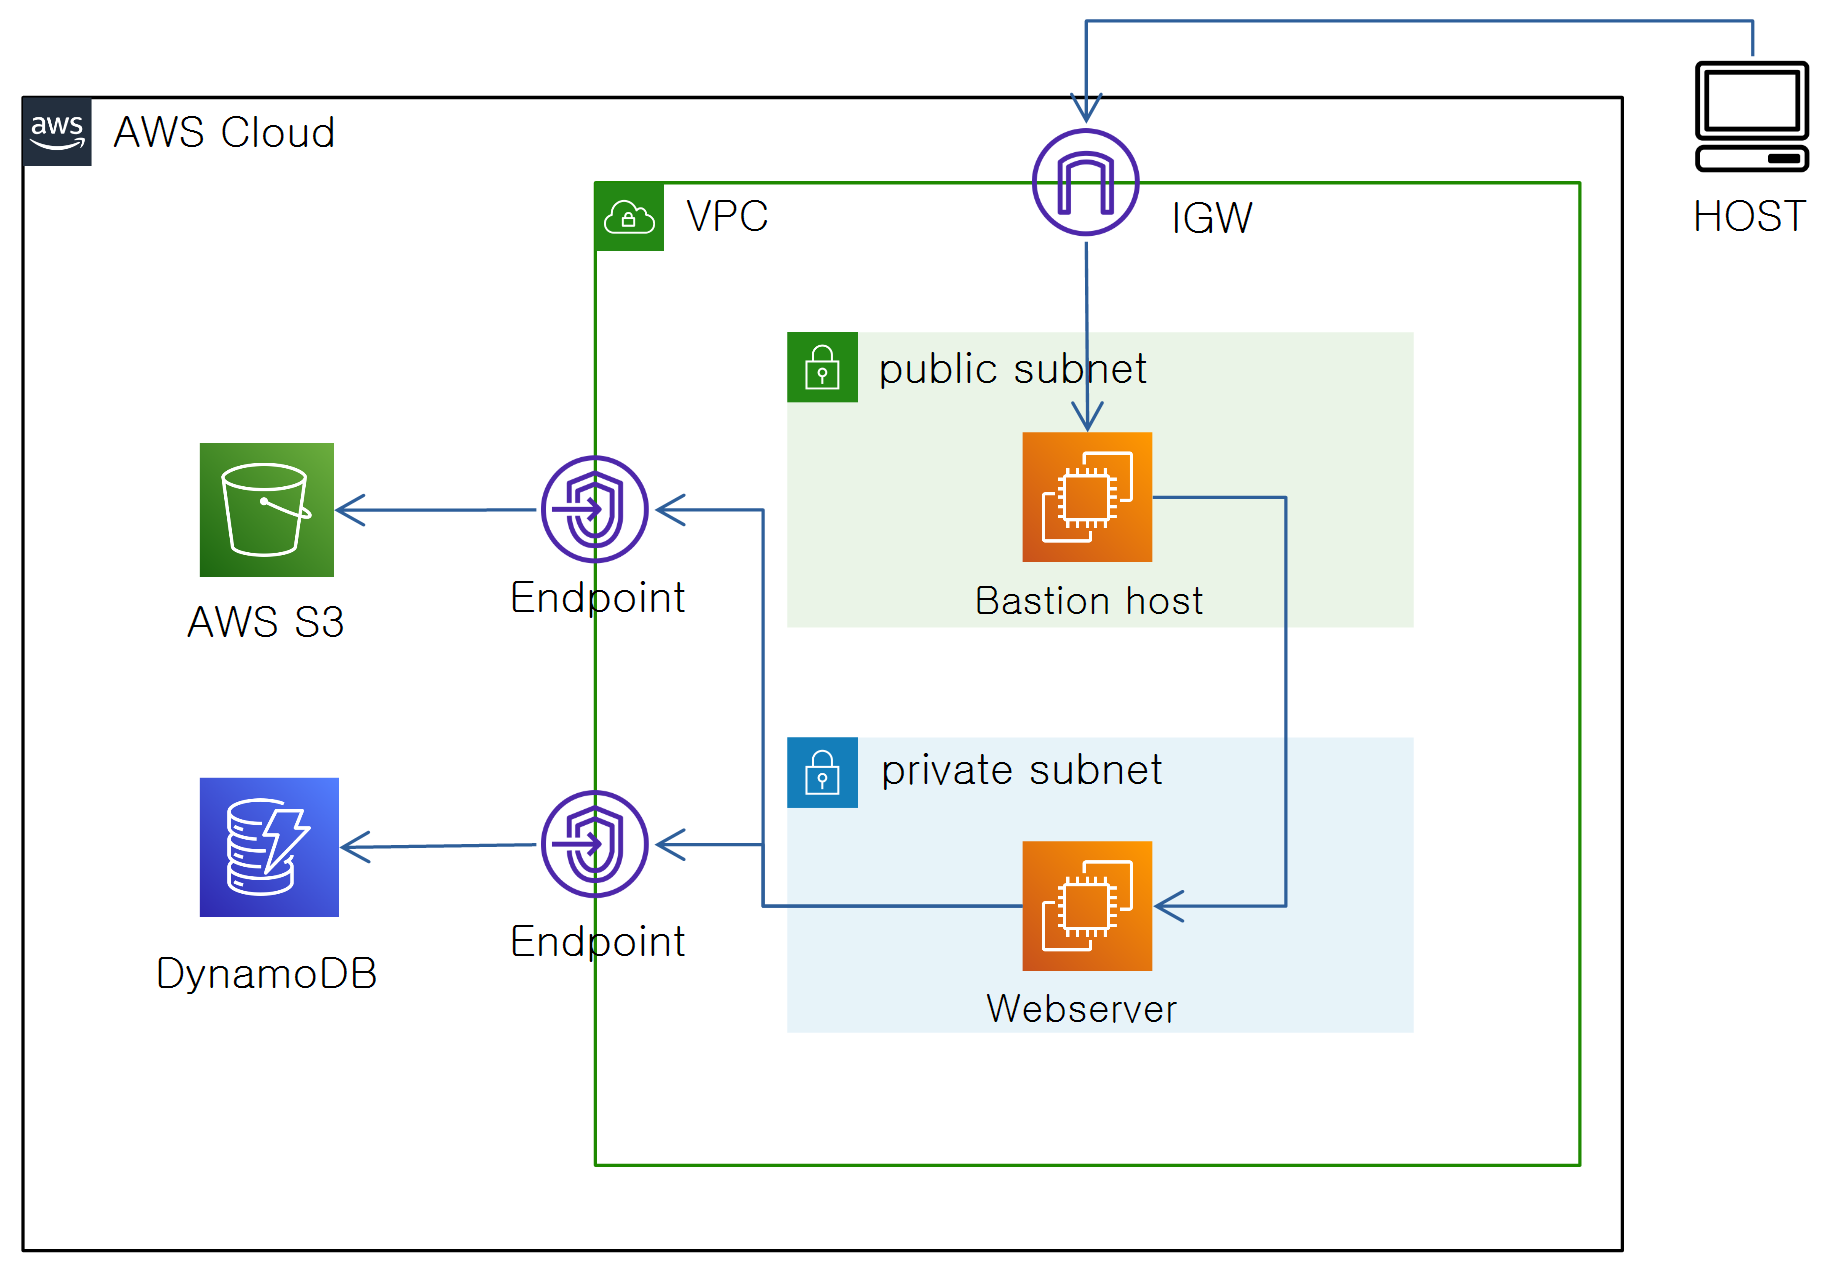
2021. 4. 17. 카테고리 AWS 읽는시간 5분 VPC Endpoint with Role 목표 Bastion Host를 이용한 Private Network의 웹 서버 접속 Endpoint를 이용해 게이트웨이 없이 VPC에서 S3, DynamoDB 접속 Credential이 아닌 Role을 이용한 권한적용으로 보안성 확보 구성도 계속 읽기